«Ils ont attaqué notre système»: Zelensky confirme les représailles cybernétiques de l'Ukraine contre la Russie après de fausses alertes nucléaires


Le président ukrainien Volodymyr Zelensky a confirmé que l'Ukraine avait lancé une cyberattaque en représailles contre la Russie après que des pirates informatiques eurent compromis une application ukrainienne d'alerte d'urgence et inondé les civils d'alertes falsifiées concernant des frappes nucléaires, des menaces chimiques et des missiles en approche. Cette révélation a été faite le 2 novembre 2026, lors d'une interview exclusive accordée à la journaliste d'PBS News Amna Nawaz, marquant un tournant majeur dans une série de cyberattaques qui ont frappé les deux pays en l'espace de quelques heures. « Ils ont attaqué notre système », a déclaré Zelensky à propos de la Russie. « C'était une cyberattaque. » Les incidents se sont déroulés dans la nuit du 1er au 2 novembre, lorsque les applications d'alerte utilisées pour avertir les civils des menaces militaires ont commencé à diffuser des informations alarmantes et erronées au lieu d'instructions de sécurité fiables. Alors que Zelensky a directement accusé la Russie de l'intrusion initiale et a reconnu la riposte de l'Ukraine, aucune preuve indépendante identifiant les auteurs de la première attaque n'a été rendue publique. Cet épisode met en évidence la manière dont la guerre entre les deux pays s'étend de plus en plus aux systèmes numériques dont dépendent les civils pour leur sécurité.
La première attaque s'est produite en Ukraine tard dimanche soir, lorsque l'application Air Alert, très répandue, a commencé à envoyer des alertes inhabituelles concernant de prétendus niveaux de rayonnement nucléaire à Kiev, une attaque chimique imminente, des combats dans les rues et l'arrivée du missile balistique russe Oreshnik, doté d'une capacité nucléaire. Certaines notifications comportaient des formulations inhabituelles et des fautes d'orthographe, tandis qu'une autre était rédigée en russe, ce qui a immédiatement éveillé les soupçons des habitants habitués à recevoir des alertes concernant de véritables attaques de missiles et de drones. Les autorités ukrainiennes ont rapidement réagi pour contrer la désinformation, en suspendant temporairement les notifications de l'application et en conseillant aux habitants de se référer aux communications militaires vérifiées et à d'autres systèmes d'alerte opérationnels. L'armée de l'air ukrainienne a déclaré : « L'application Air Alert a probablement fait l'objet d'interférences hostiles. Il n'y a aucune menace radiologique ! Restez calmes et suivez nos mises à jour sur notre chaîne.» Les responsables ont également mis en garde les utilisateurs contre l'ouverture de liens suspects inclus dans les messages. L'application a ensuite été rétablie, et des représentants militaires ont déclaré que l'incident n'avait pas affecté les opérations des forces de défense ukrainiennes. Néanmoins, cette intrusion a brièvement compromis un service de communication crucial en pleine guerre.
Ils ont attaqué notre système.
Quelques heures après la compromission du système ukrainien, le ministère russe des Situations d'urgence a signalé que sa propre application mobile avait subi une cyberattaque majeure, diffusant de fausses alertes selon lesquelles des ogives nucléaires avaient été lancées sur le territoire russe. Selon les informations russes, les notifications ont atteint des utilisateurs dans 33 régions, ce qui a conduit les autorités à reconnaître que «des pirates informatiques ont réussi à envoyer de fausses informations au public». Le ministère a temporairement suspendu l'application concernée pendant que des équipes techniques enquêtaient sur l'intrusion, mais a souligné que l'ensemble de son infrastructure d'alerte d'urgence restait opérationnelle, notamment les sirènes, les SMS, ainsi que les annonces à la télévision et à la radio. Le porte-parole du Kremlin, Dmitri Peskov, a également évoqué la menace de cyberattaques contre les systèmes gouvernementaux, avertissant que des technologies de plus en plus sophistiquées créaient de nouveaux défis pour les institutions publiques. Dans un premier temps, les autorités et les médias internationaux n'avaient pas établi si les deux incidents étaient liés. La confirmation ultérieure de Zelensky à PBS a toutefois constitué une reconnaissance directe du fait que l'Ukraine avait lancé une cyberopération de représailles contre la Russie à la suite de la première intrusion, transformant ce qui semblait initialement être deux incidents potentiellement sans lien entre eux en un épisode ouvertement reconnu de cyber-représailles en temps de guerre.
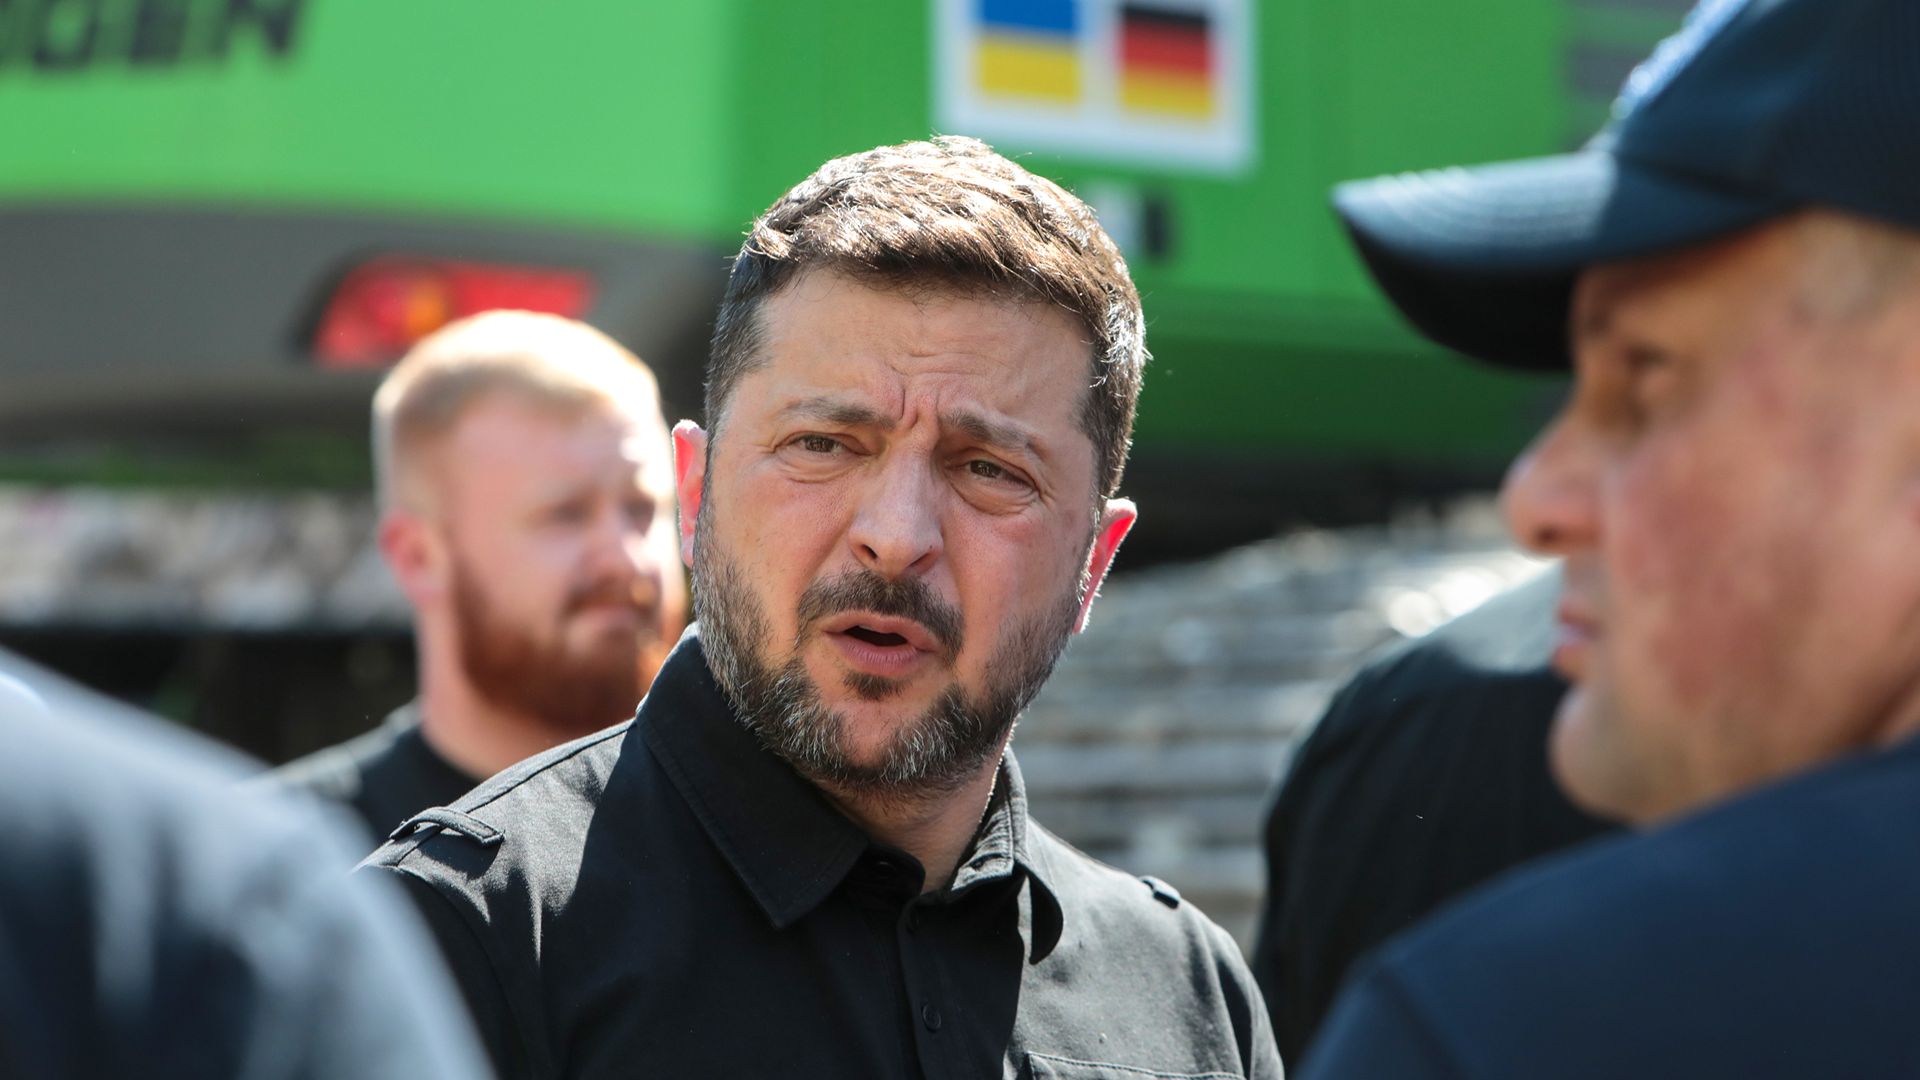
Zelensky a donné plus de détails sur la riposte ukrainienne lors de son interview sur PBS, présentant cette opération comme une réaction directe à ce qu'il a qualifié d'attaque russe visant des civils ukrainiens. « Nous ne ripostons qu'à leurs attaques », a déclaré Zelensky à PBS News. Expliquant les circonstances qui ont conduit à cette riposte, il a ajouté : « Lorsqu'il est apparu très clairement […] qu'il s'agissait d'une attaque ciblant notre population, des civils bien sûr, nous avons réagi. » Ses déclarations constituent la reconnaissance publique la plus claire du fait que les forces ukrainiennes étaient responsables d'une cyberattaque de représailles contre les communications d'urgence russes. Toutefois, des questions subsistent quant à l'identité des pirates informatiques qui ont initialement compromis l'application ukrainienne. Un groupe se faisant appeler Hitcore a revendiqué cette attaque via la chaîne Telegram russe Mash, affirmant, selon certaines sources, avoir obtenu l'accès après qu'un administrateur eut ouvert un fichier malveillant sur un ordinateur de service. Cette version n'a pas été vérifiée de manière indépendante, et les affiliations précises du groupe restent floues. L'accusation portée par Zelensky contre Moscou constitue donc la version officielle de l'Ukraine concernant cet incident, tandis que l'attribution technique de l'intrusion initiale reste en suspens.
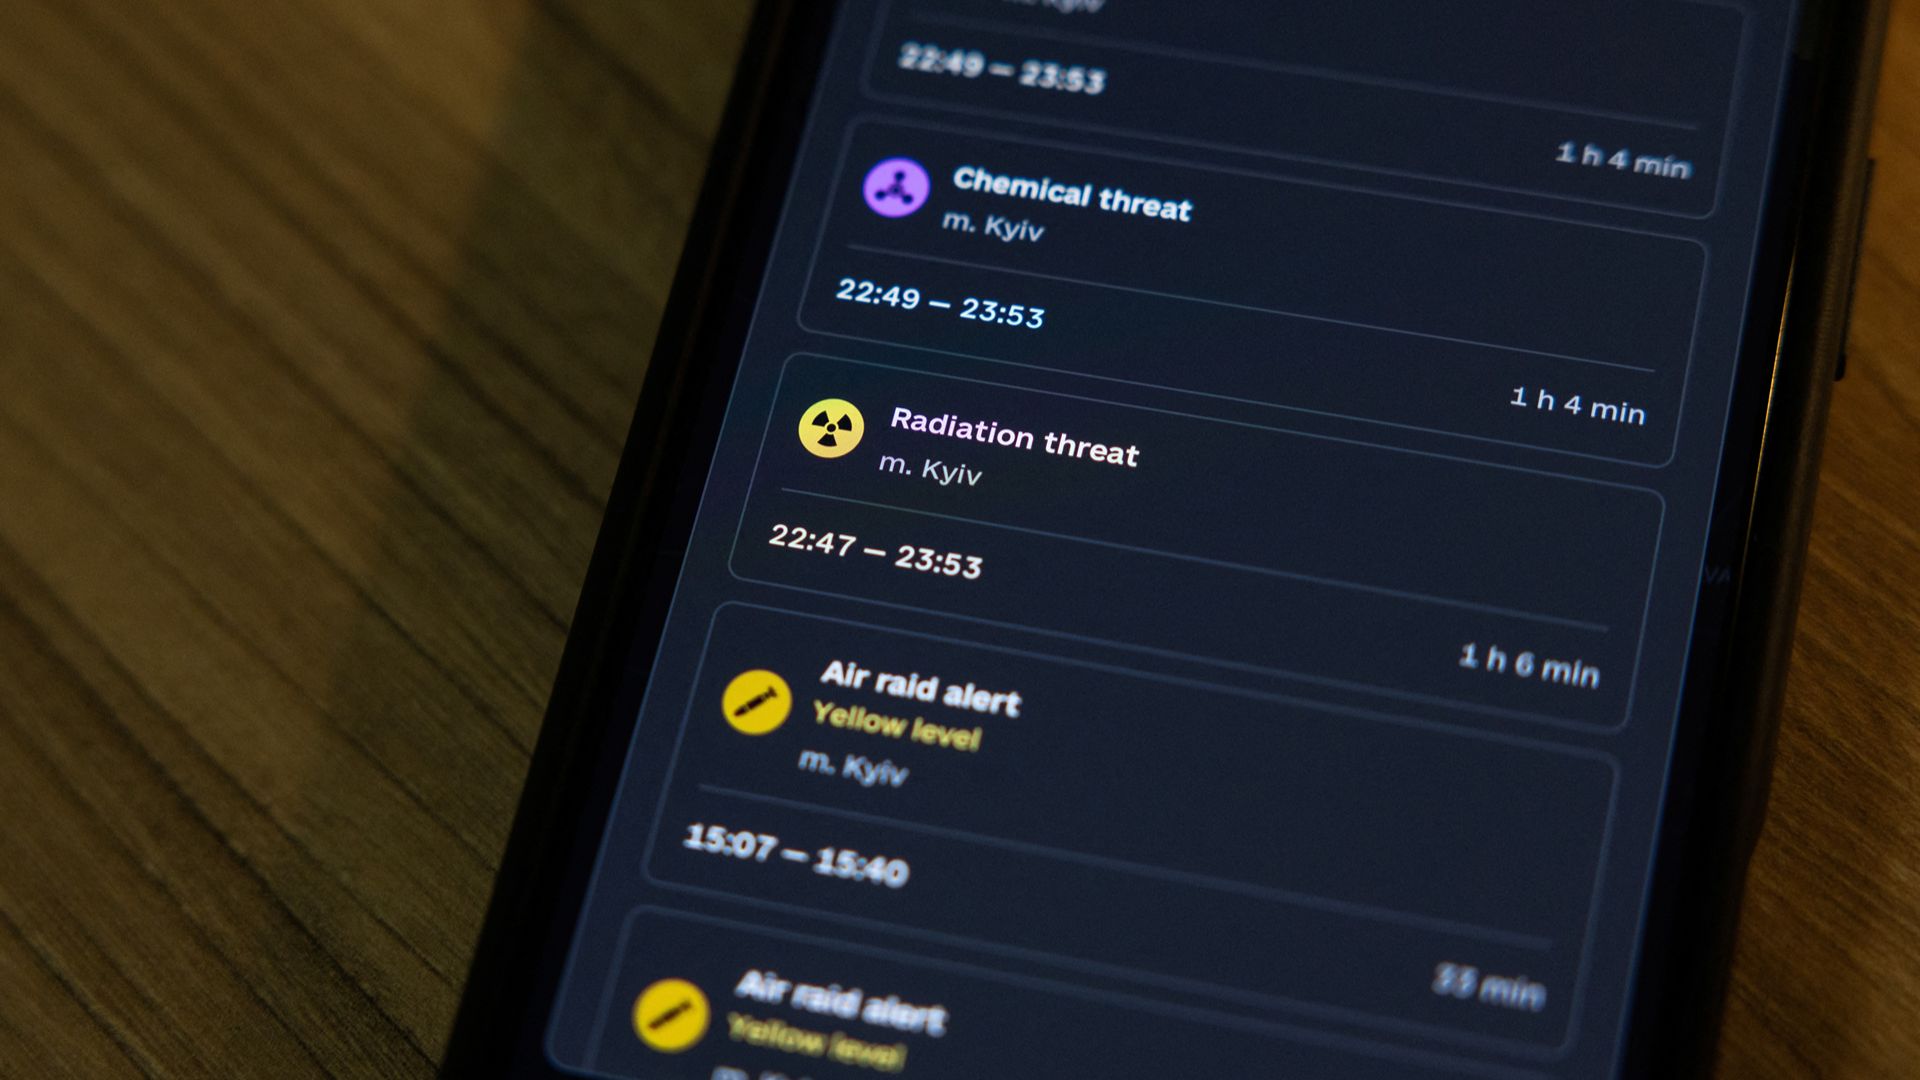
Au-delà des accusations contradictoires et des opérations de représailles, cet incident soulève de sérieuses questions quant à la sécurité des systèmes de communication d'urgence sur lesquels les civils comptent pour survivre aux attaques militaires. En Ukraine, où les habitants subissent depuis des années des frappes de missiles russes, des attaques de drones et des alertes aériennes répétées, les notifications sur smartphone peuvent déterminer si les familles se mettent immédiatement à l'abri ou restent dans des lieux potentiellement dangereux. Bien que de nombreux utilisateurs aient rapidement reconnu les messages falsifiés en raison de leur formulation inhabituelle, d'autres ont, à juste titre, été pris de panique. Le Guardian a rapporté qu'une femme, identifiée comme Nina, a décrit sa réaction en déclarant : « J'ai été brièvement terrifiée. » Le danger à long terme va au-delà d'une simple confusion passagère. Si les applications d'urgence deviennent vulnérables à des manipulations répétées, les habitants pourraient commencer à remettre en question l'authenticité des futures alertes, ce qui risquerait de retarder leur réaction lorsqu'une attaque réelle se produira. Des notifications compromises pourraient également encourager des déplacements dangereux ou détourner les utilisateurs d'informations fiables en cas de crise. Il n'existe aucune preuve établie que ces incidents particuliers aient entraîné de telles conséquences, mais ces attaques démontrent comment les cyberopérations peuvent menacer la sécurité des civils sans endommager directement les infrastructures physiques.
L'application « Air Alarm » a probablement fait l'objet d'interférences hostiles. Il n'y a aucune menace radiologique ! Restez calmes et suivez nos mises à jour sur notre chaîne.
Cet échange de cyberattaques s'est produit alors que la guerre menée par la Russie en Ukraine continuait de dévaster les communautés civiles, de nouvelles frappes de drones et opérations militaires ayant été signalées après la fin d'un cessez-le-feu localisé dans la région de Kherson. Les autorités ukrainiennes ont accusé la Russie de refuser de prolonger cet accord, qui avait facilité les activités humanitaires et les évacuations de civils, tandis que de nouvelles attaques ont été signalées dans des régions telles qu'Odessa et Zaporijia. Ce conflit, qui s'est intensifié avec l'invasion à grande échelle menée par la Russie en février 2022, a déjà fait des alertes d'urgence fiables un élément essentiel de la vie quotidienne de millions d'Ukrainiens. Les derniers incidents ajoutent un nouveau défi à cette réalité : les civils doivent désormais se demander non seulement si une menace imminente est réelle, mais aussi si le système d'alerte lui-même est fiable. La confirmation par Zelensky de l'opération de riposte ukrainienne montre également comment les cyberattaques visant des infrastructures civiles peuvent déclencher des ripostes immédiates par-delà les frontières nationales, même lorsque l'identité des auteurs initiaux reste contestée. À mesure que les opérations numériques s'entremêlent de plus en plus avec la guerre conventionnelle, la protection des réseaux d'alerte publique pourrait s'avérer aussi importante que la défense des infrastructures physiques et des communautés que ces systèmes sont censés protéger.
Créé par des humains, assisté par IA.
Partagez cette publication

Articles populaires
-
Le fils d’une femme victime d’un accident de la route en Géorgie. Progressive lui fait alors une offre dérisoire, digne de la Floride: «Il n’y a pas de règle»
-
20 insultes d’autrefois qui semblent étrangement polies aujourd’hui
-
Charlie Chaplin est devenu la plus grande star d’Hollywood, puis a tout perdu
-
20 millionnaires de l’histoire qui ont fait fortune par leurs propres moyens en partant de presque rien