Une deuxième cyberattaque majeure visant des entrepôts frigorifiques frappe l'Europe


Une deuxième vague majeure de cyberattaques présumées a frappé les systèmes de réfrigération des supermarchés à travers l'Europe, faisant grimper les températures à l'intérieur des congélateurs commerciaux jusqu'à 50 °C (122 °F) et obligeant les commerçants à jeter de grandes quantités de denrées alimentaires avariées. Ces incidents, signalés le 2 novembre 2026, ont touché des magasins dans au moins sept pays, dont la Belgique, l'Estonie, la Finlande, l'Irlande, le Luxembourg, les Pays-Bas et la Suède. Plusieurs chaînes de supermarchés ont confirmé que leurs équipements de réfrigération avaient été pris pour cible par des pirates informatiques, tandis que les enquêtes se poursuivaient sur d'autres dysfonctionnements inexpliqués. Ces dernières perturbations font suite à une cyberattaque massive contre des centaines de supermarchés français en octobre, ce qui soulève des inquiétudes quant à la vulnérabilité des infrastructures de stockage alimentaire à travers le continent. Ces incidents ont également attiré l'attention sur une enquête distincte menée aux États-Unis, où le Pentagone examine des pannes suspectes de congélateurs survenues dans des bases militaires en août. Bien que les enquêteurs américains considèrent ces dysfonctionnements comme une possible cyberattaque, aucun piratage ni aucun lien avec les incidents européens n'a été établi. Ces similitudes ont néanmoins donné lieu à une coopération entre les enquêteurs militaires et les autorités françaises.
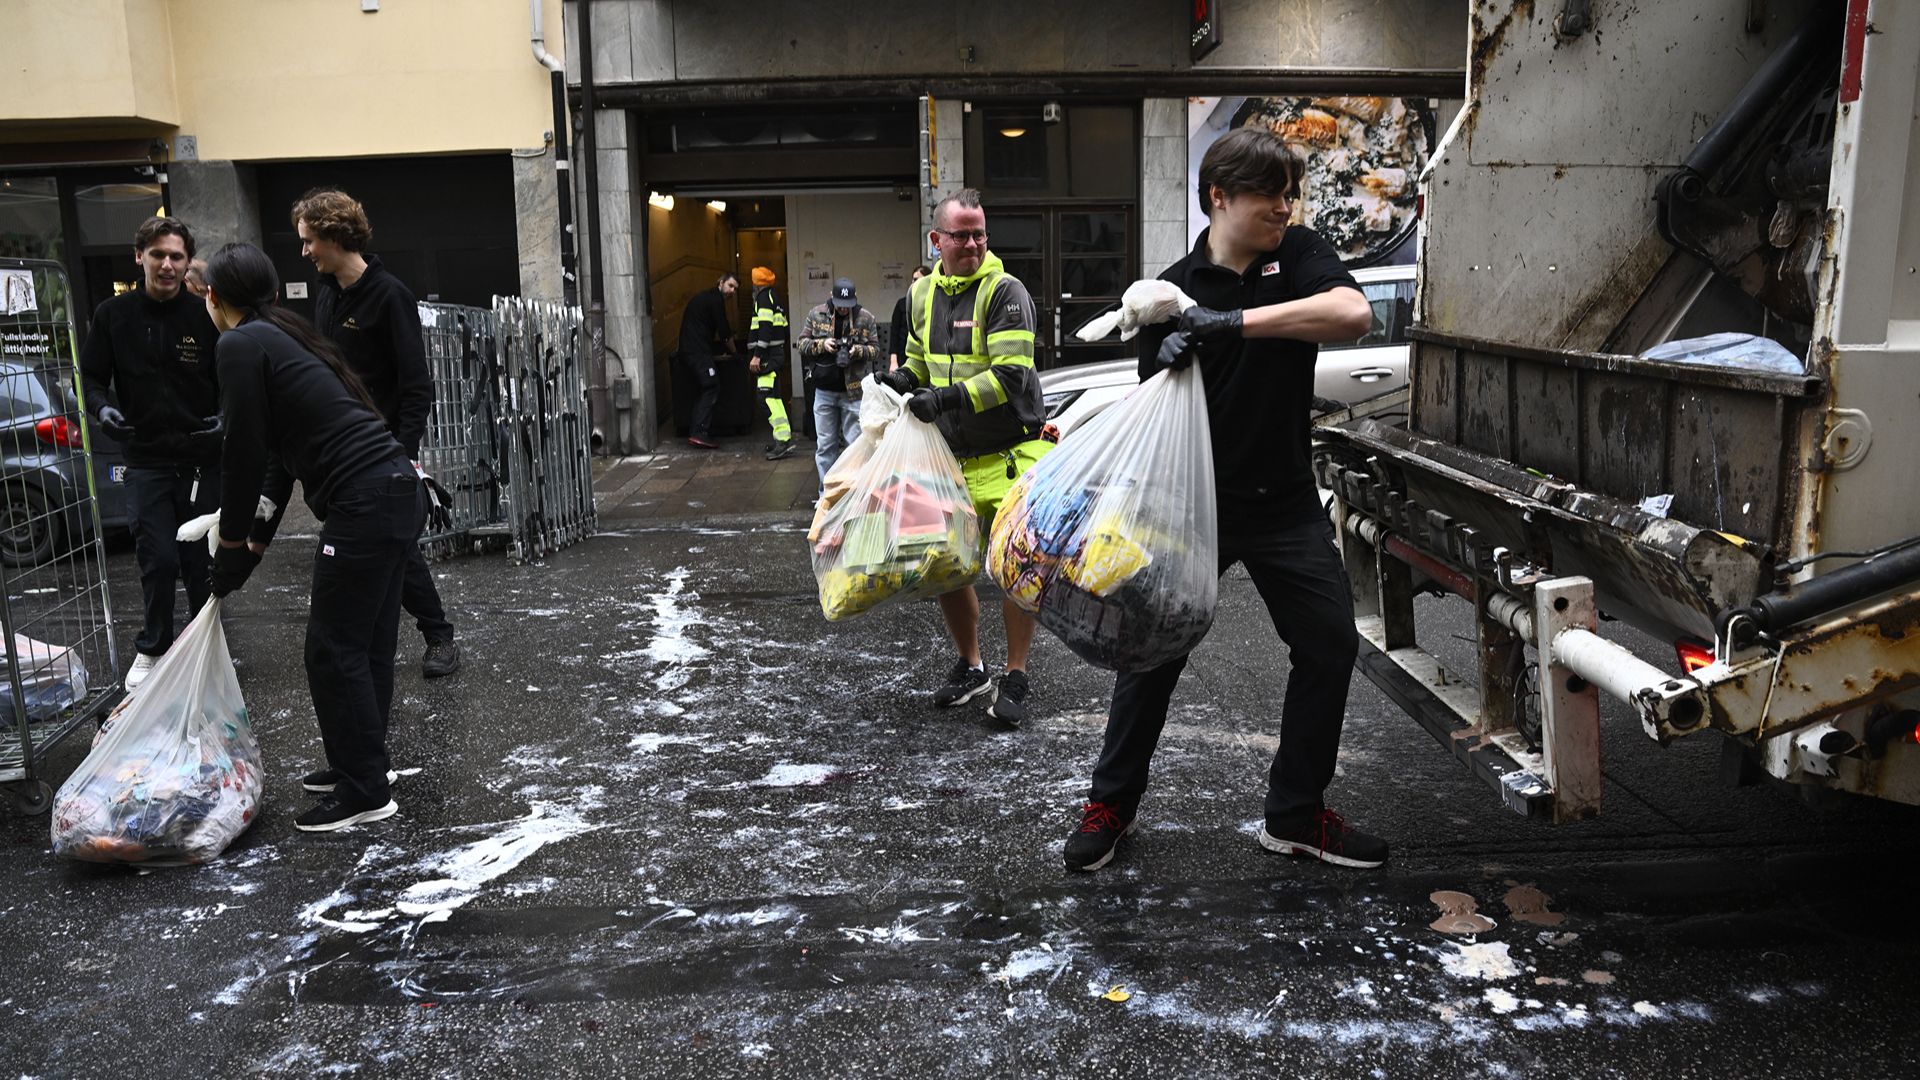
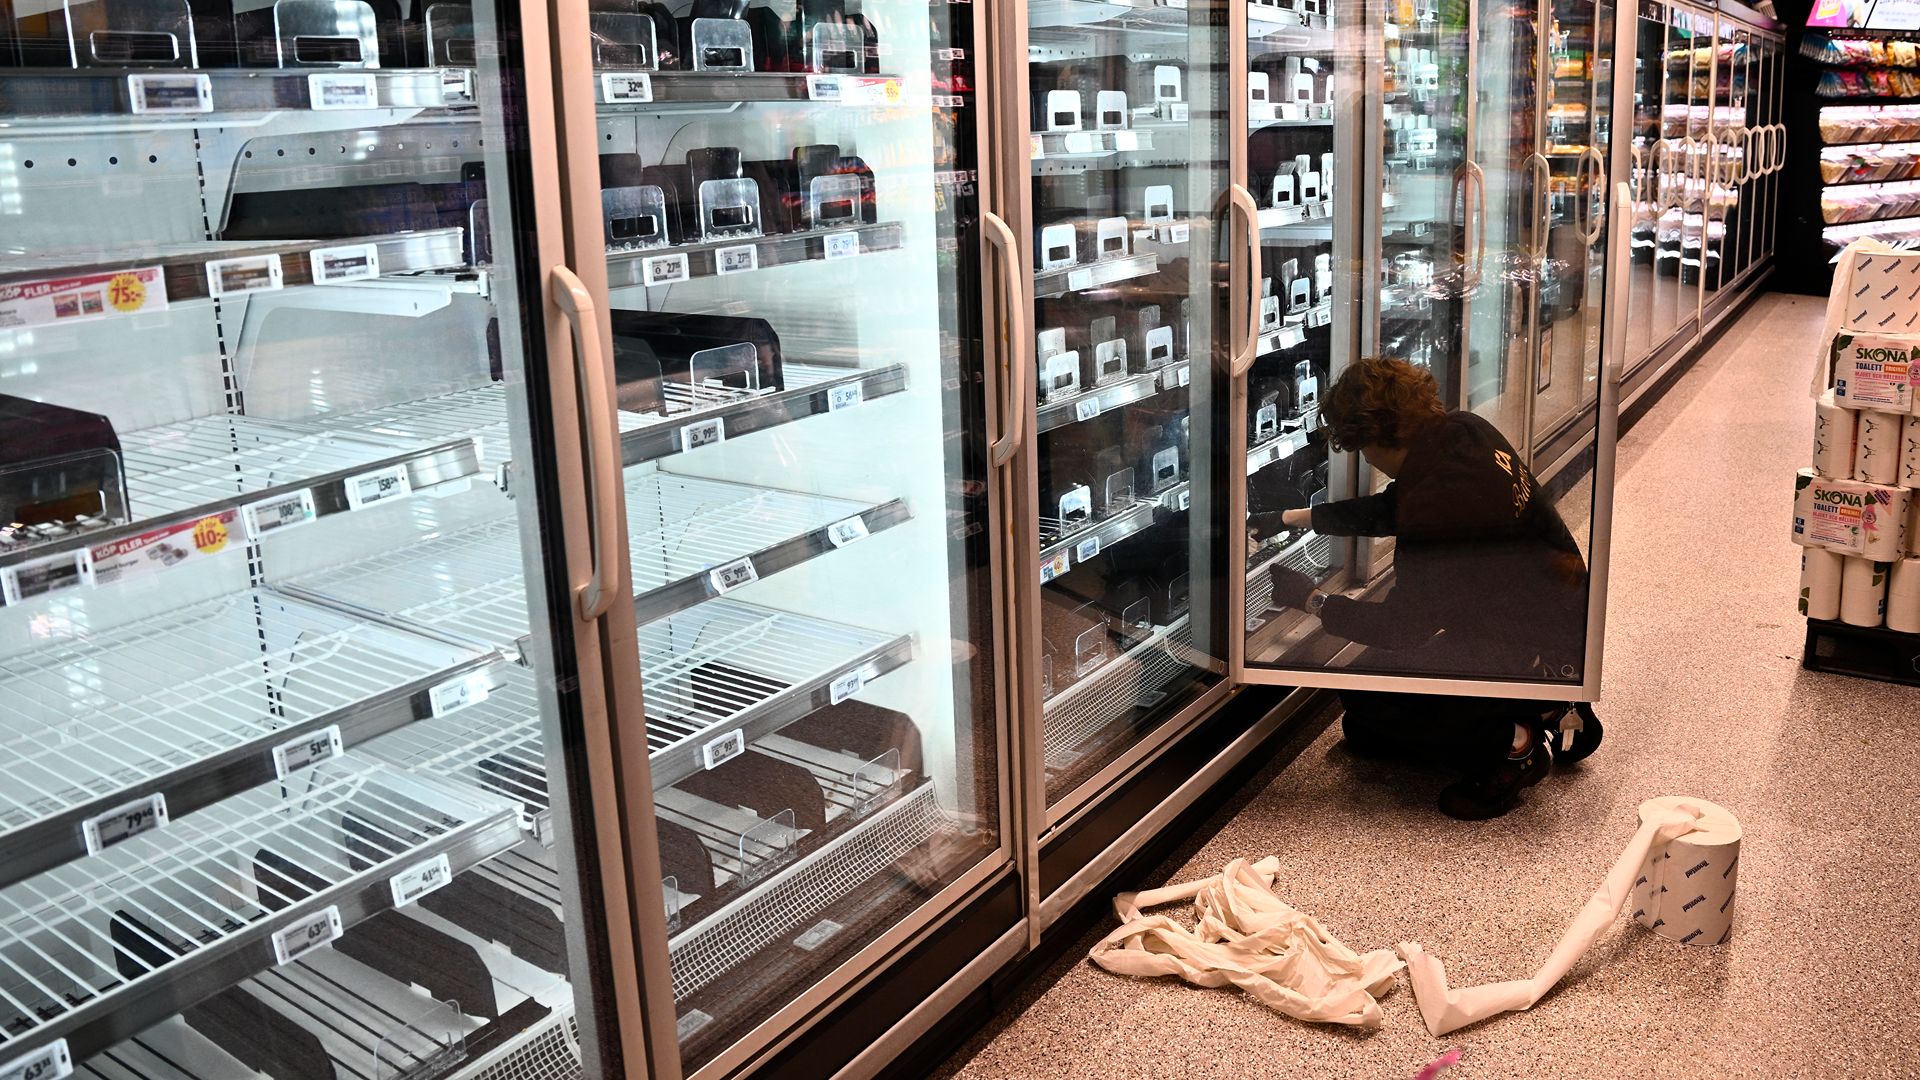
Partout en Europe, les employés de supermarchés sont arrivés au travail lundi pour découvrir des groupes frigorifiques défectueux, des congélateurs se réchauffant de manière inattendue et d'importantes quantités de denrées alimentaires devenues impropres à la vente. En Suède, des enseignes telles qu'ICA et Coop ont signalé des perturbations ; un supermarché ICA de Sjöbo a notamment annoncé que des pirates informatiques avaient fait monter la température des congélateurs à 50 °C. En Belgique, parmi les enseignes touchées figuraient Carrefour, Delhaize, Spar et des supérettes plus modestes, tandis qu'en Irlande, la chaîne SuperValu a confirmé des problèmes dans 13 de ses magasins. La société belge de réfrigération Sabcobel, qui assure la maintenance des équipements de refroidissement de Delhaize, a mobilisé des équipes d'urgence pendant la nuit pour limiter les dégâts. Son directeur général, Stephan Moelans, a décrit l'intervention : « Nous avons commencé à mobiliser des techniciens à 1 heure du matin. » Il a ajouté : « Nous avons passé toute la nuit et la matinée à déconnecter les installations touchées. » Certains détaillants ont signalé des rayons réfrigérés vides et un gaspillage alimentaire important, bien que l'ampleur des dégâts ait varié d'un magasin à l'autre. Ahold Delhaize a indiqué que ses centres de distribution continuaient de fonctionner normalement, précisant que la perturbation avait principalement touché les équipements de réfrigération au sein des points de vente individuels plutôt que l'ensemble du réseau de livraison.
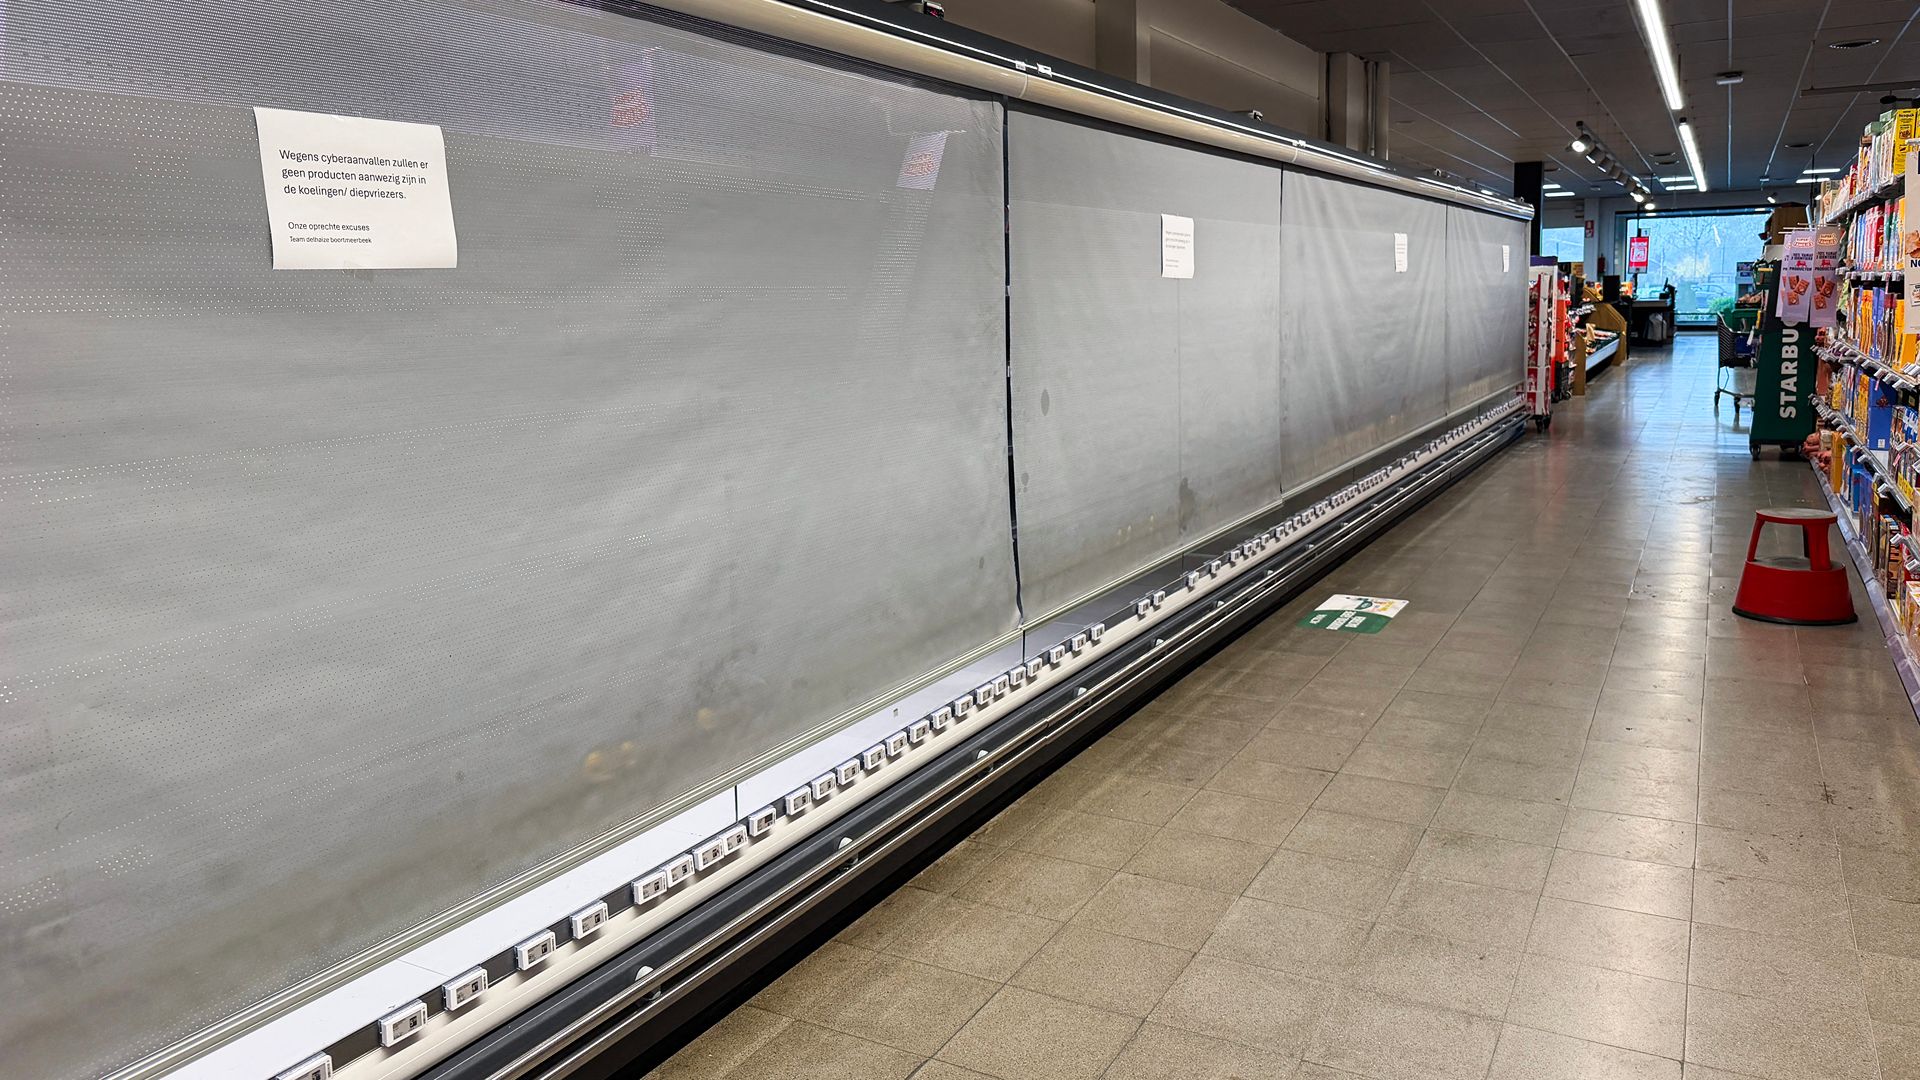
Ces derniers incidents ressemblent fortement à une cyberattaque antérieure qui avait touché pas moins de 700 supermarchés à travers la France en octobre, lorsque des pirates informatiques avaient manipulé à distance les systèmes de contrôle de la réfrigération, causant d'importants dégâts aux stocks alimentaires. Les attaquants auraient exploité des équipements de réfrigération connectés à Internet, modifiant les réglages de température et prolongeant les cycles de dégivrage jusqu'à ce que les réfrigérateurs et les congélateurs atteignent des températures dangereusement élevées. Certains systèmes sont passés de températures de congélation normales à plus de 50 °C, tandis que plusieurs appareils touchés auraient pris feu. De grands distributeurs français, notamment Carrefour, Leclerc, Intermarché, Monoprix et Coopérative U, figuraient parmi les entreprises touchées, les pertes alimentaires étant estimées à plusieurs dizaines de millions d'euros à l'échelle nationale. Les enquêtes ont également mis en évidence les contrôleurs de réfrigération fabriqués par la société danoise Danfoss, dont certains étaient obsolètes ou fonctionnaient avec des logiciels dépassés, ce qui pouvait les rendre vulnérables à des accès non autorisés. Les incidents survenus en France ont démontré comment des équipements commerciaux courants, de plus en plus connectés à Internet à des fins de surveillance et de maintenance, pouvaient devenir la cible d'opérations cybernétiques destructrices. La récurrence de perturbations similaires à travers l'Europe a renforcé les interrogations quant à savoir si les détaillants ont suffisamment sécurisé les technologies chargées de préserver leurs stocks alimentaires.
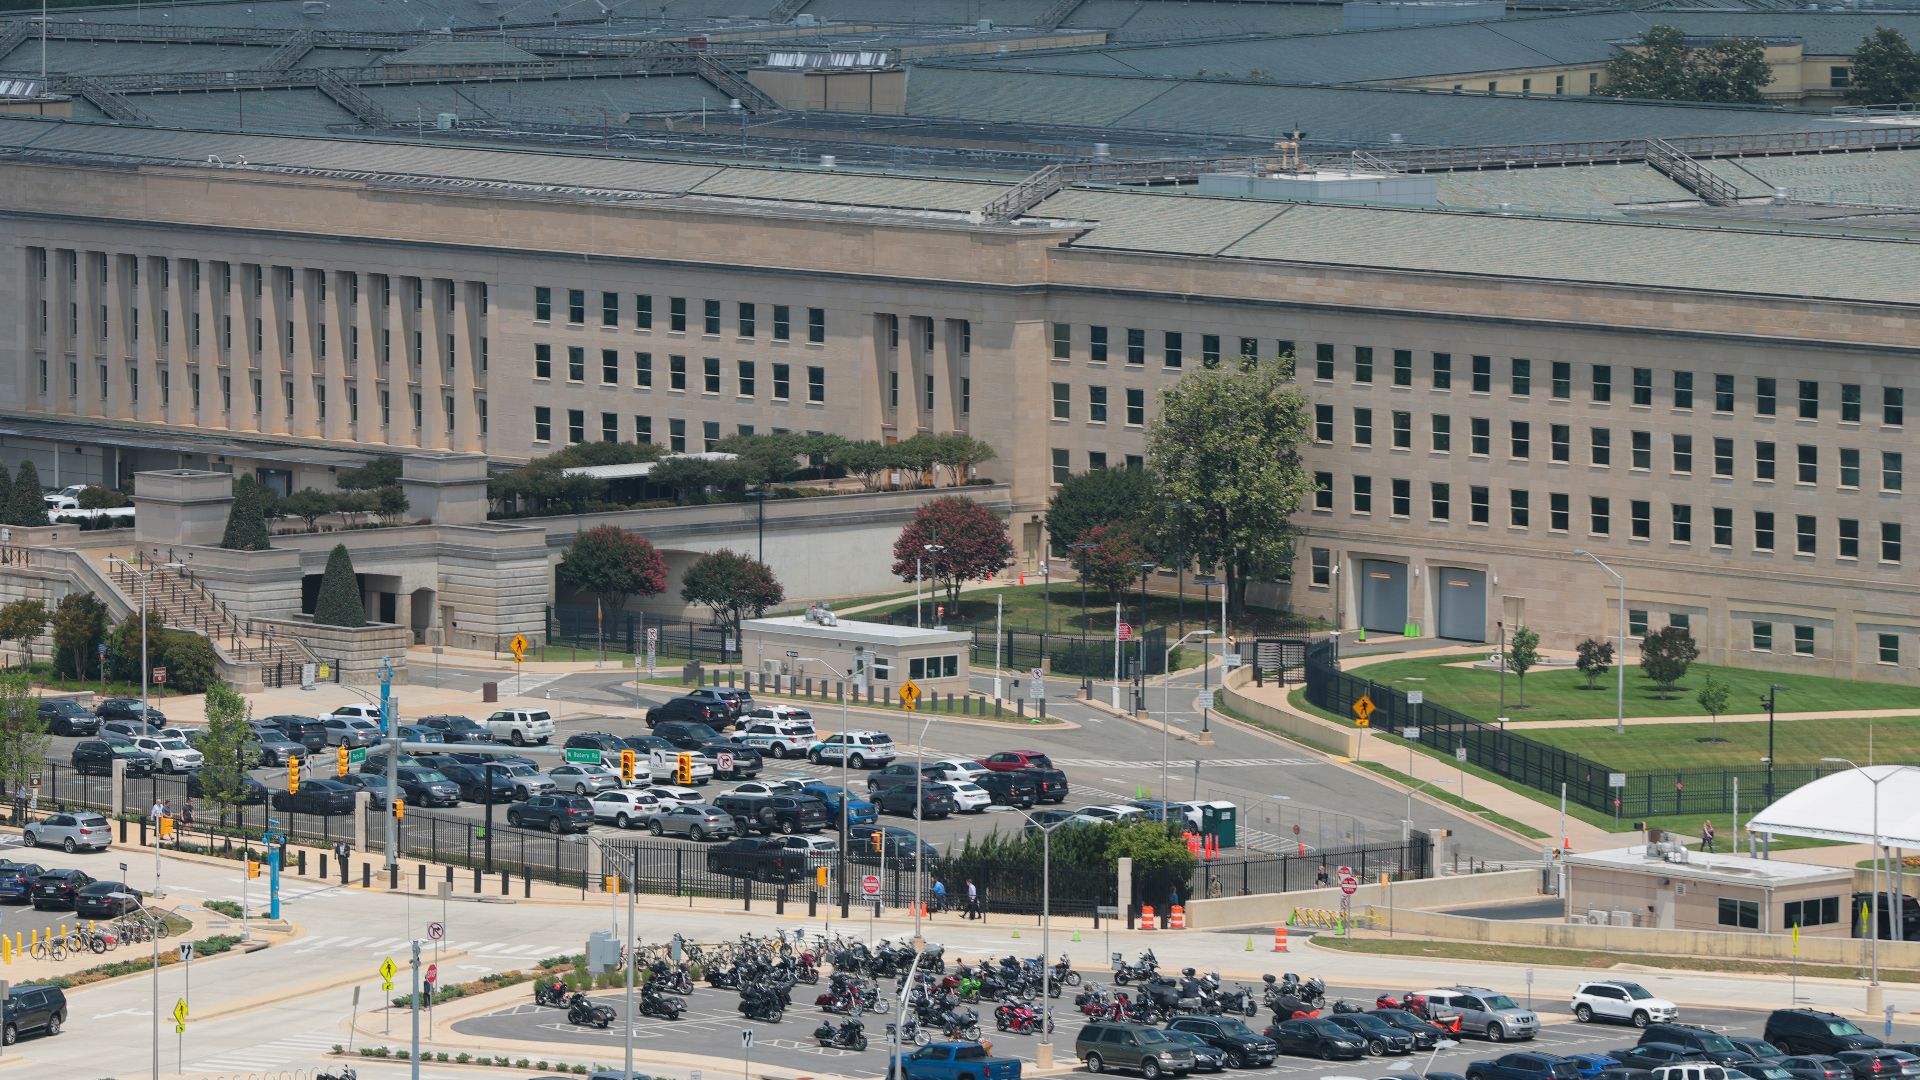
Les similitudes entre les cyberattaques européennes et une série de pannes de réfrigération inexpliquées survenues dans des installations militaires américaines ont conduit le Pentagone à ouvrir une enquête distincte. Selon un reportage exclusif de Reuters publié le 29 octobre, au moins six magasins militaires à travers les États-Unis ont connu des dysfonctionnements inhabituels de leurs congélateurs fin août 2026, entraînant la détérioration des denrées alimentaires et la perturbation des opérations. À Fort Huachuca, en Arizona, les responsables ont signalé le 26 août que les équipements de réfrigération étaient passés de manière inattendue en mode dégivrage pendant la nuit, ce qui a fait monter les températures et détruit les produits stockés. Contrairement aux incidents européens, les enquêteurs n'ont toutefois pas confirmé que ces pannes américaines résultaient d'un piratage informatique. Quatre responsables proches de l'enquête ont déclaré à Reuters que le Pentagone traitait ces dysfonctionnements comme une cyberattaque présumée, tandis que des spécialistes militaires de la cybersécurité échangeaient des informations avec les autorités françaises enquêtant sur les précédentes intrusions dans des supermarchés. Interrogé au sujet de l'enquête, le Pentagone a confirmé qu'une unité du Cyber Command américain « travaillait en étroite coordination avec des partenaires interinstitutionnels et des forces de l'ordre ».u00bb La Division des enquêtes criminelles de l'armée a également reconnu son implication, mais ni la cause des incidents américains ni aucun lien avec les attaques européennes n'ont été établis.
Les responsables européens ont fait part de leur inquiétude croissante quant au fait que les attaques répétées contre les systèmes de réfrigération commerciaux pourraient menacer les réseaux de distribution alimentaire et ébranler la confiance dans les services essentiels. Le commissaire européen à l'Agriculture, Christophe Hansen, a qualifié ces incidents de «a tentative délibérée de perturber notre chaîne d'approvisionnement alimentaire et de saper la confiance des consommateurs en celle-ci», soulignant les implications plus larges du fait de cibler des équipements chargés de la conservation des denrées alimentaires. Les spécialistes de la cybersécurité ont également averti que les contrôleurs industriels accessibles à distance peuvent offrir des opportunités aux attaquants lorsque les mises à jour de sécurité sont négligées ou que les appareils restent exposés à Internet. Les autorités suédoises ont reconnu que de nombreux systèmes de technologie opérationnelle à travers le pays nécessitaient une protection renforcée, tandis que les enquêteurs en France continuaient d'examiner les vulnérabilités affectant les équipements de réfrigération. Le fabricant danois Danfoss, dont les contrôleurs figuraient parmi ceux compromis lors des attaques d'octobre, avait précédemment reconnu avoir identifié des failles de sécurité et recommandé des mises à jour à ses clients. Les enquêteurs n'ont pas publiquement identifié les responsables des incidents européens, et aucune preuve n'a établi qu'un gouvernement en particulier ait orchestré ces attaques. Néanmoins, l'absence de demandes de rançon signalées a conduit certains experts en cybersécurité à se demander si la perturbation et la destruction, plutôt que l'extorsion financière, n'auraient pas pu être les principaux objectifs des attaquants.
Nous avons passé toute la nuit et la matinée à déconnecter les installations touchées.
Ces incidents répétés mettent en évidence une vulnérabilité croissante des infrastructures critiques, à mesure que des équipements initialement conçus pour fonctionner en local sont de plus en plus connectés à Internet. Les réfrigérateurs de supermarchés, les systèmes de refroidissement industriels et les installations de stockage alimentaire s'appuient désormais fréquemment sur des contrôleurs gérés à distance, ce qui permet aux entreprises de surveiller les températures et d'entretenir les équipements plus efficacement. Ces mêmes connexions peuvent créer des risques de sécurité lorsque des utilisateurs non autorisés accèdent à des systèmes de contrôle capables de modifier les températures, d'activer des cycles de dégivrage ou d'arrêter complètement la réfrigération. Les conséquences vont au-delà des simples défaillances techniques : la détérioration des aliments peut entraîner des pertes financières considérables, obliger à la fermeture temporaire de magasins et interrompre la disponibilité de produits essentiels. Bill Moore, directeur général de la société de cybersécurité industrielle Xona Systems, a averti que la compromission des équipements de réfrigération « peut sans aucun doute perturber la chaîne d'approvisionnement alimentaire ». L'enquête en cours du Pentagone ajoute une autre dimension à ces préoccupations, car les commissariats militaires dépendent également d'un stockage alimentaire fiable, même si aucun sabotage informatique n'a été établi dans les cas américains. Alors que les enquêteurs européens recherchent toujours les responsables et que les autorités américaines examinent ces pannes inexpliquées, ces incidents soulignent l'importance de protéger les systèmes industriels dont les vulnérabilités peuvent avoir des conséquences immédiates dans le monde physique.
Créé par des humains, assisté par IA.
Partagez cette publication

Articles populaires
-
Québec 2026: Tour d’horizon des promesses électorales du Parti Québécois
-
20 choses folles que les patrons contrôlaient autrefois en dehors des heures de travail
-
20 personnalités historiques qui sont allées jusqu’au bout pour cacher leurs enfants illégitimes
-
Charlie Chaplin est devenu la plus grande star d’Hollywood, puis a tout perdu