La France prévient l'Iran que la cyberattaque « ne restera pas sans réponse » après le sabotage des réfrigérateurs de supermarchés


La France a accusé le Corps des gardiens de la révolution islamique (CGRI) iranien d'avoir orchestré une cyberattaque de grande ampleur qui a saboté les systèmes de réfrigération d'environ 700 supermarchés et autres commerces alimentaires, détruit des denrées périssables d'une valeur de plusieurs millions d'euros et provoqué au moins 15 incendies à travers le pays. Ces accusations, rendues publiques lundi 9 novembre, font suite à une enquête des services de renseignement français sur les attaques des 11 et 12 octobre, que les autorités ont qualifiées d'acte de cybersabotage sans précédent contre des infrastructures civiles. S'exprimant lors d'une réunion des ministres des Affaires étrangères du G7 à Paris, le ministre français des Affaires étrangères, Jean-Noël Barrot, a averti Téhéran que cette opération aurait de graves conséquences. «Il s'agit d'une attaque d'une ampleur et d'une agressivité sans précédent», a déclaré M. Barrot. «Il s'agit de la première cyberattaque de grande envergure visant à saboter des infrastructures sur le sol français, et elle représente une menace majeure pour nos intérêts nationaux et la sécurité du peuple français. C'est pourquoi elle ne restera pas sans réponse.» La France a convoqué l'ambassadeur d'Iran pour lui faire part de sa protestation officielle concernant cet incident et a annoncé son intention de demander des sanctions de l'Union européenne à l'encontre des personnes identifiées comme responsables, ce qui a exacerbé les tensions diplomatiques entre Paris et Téhéran.
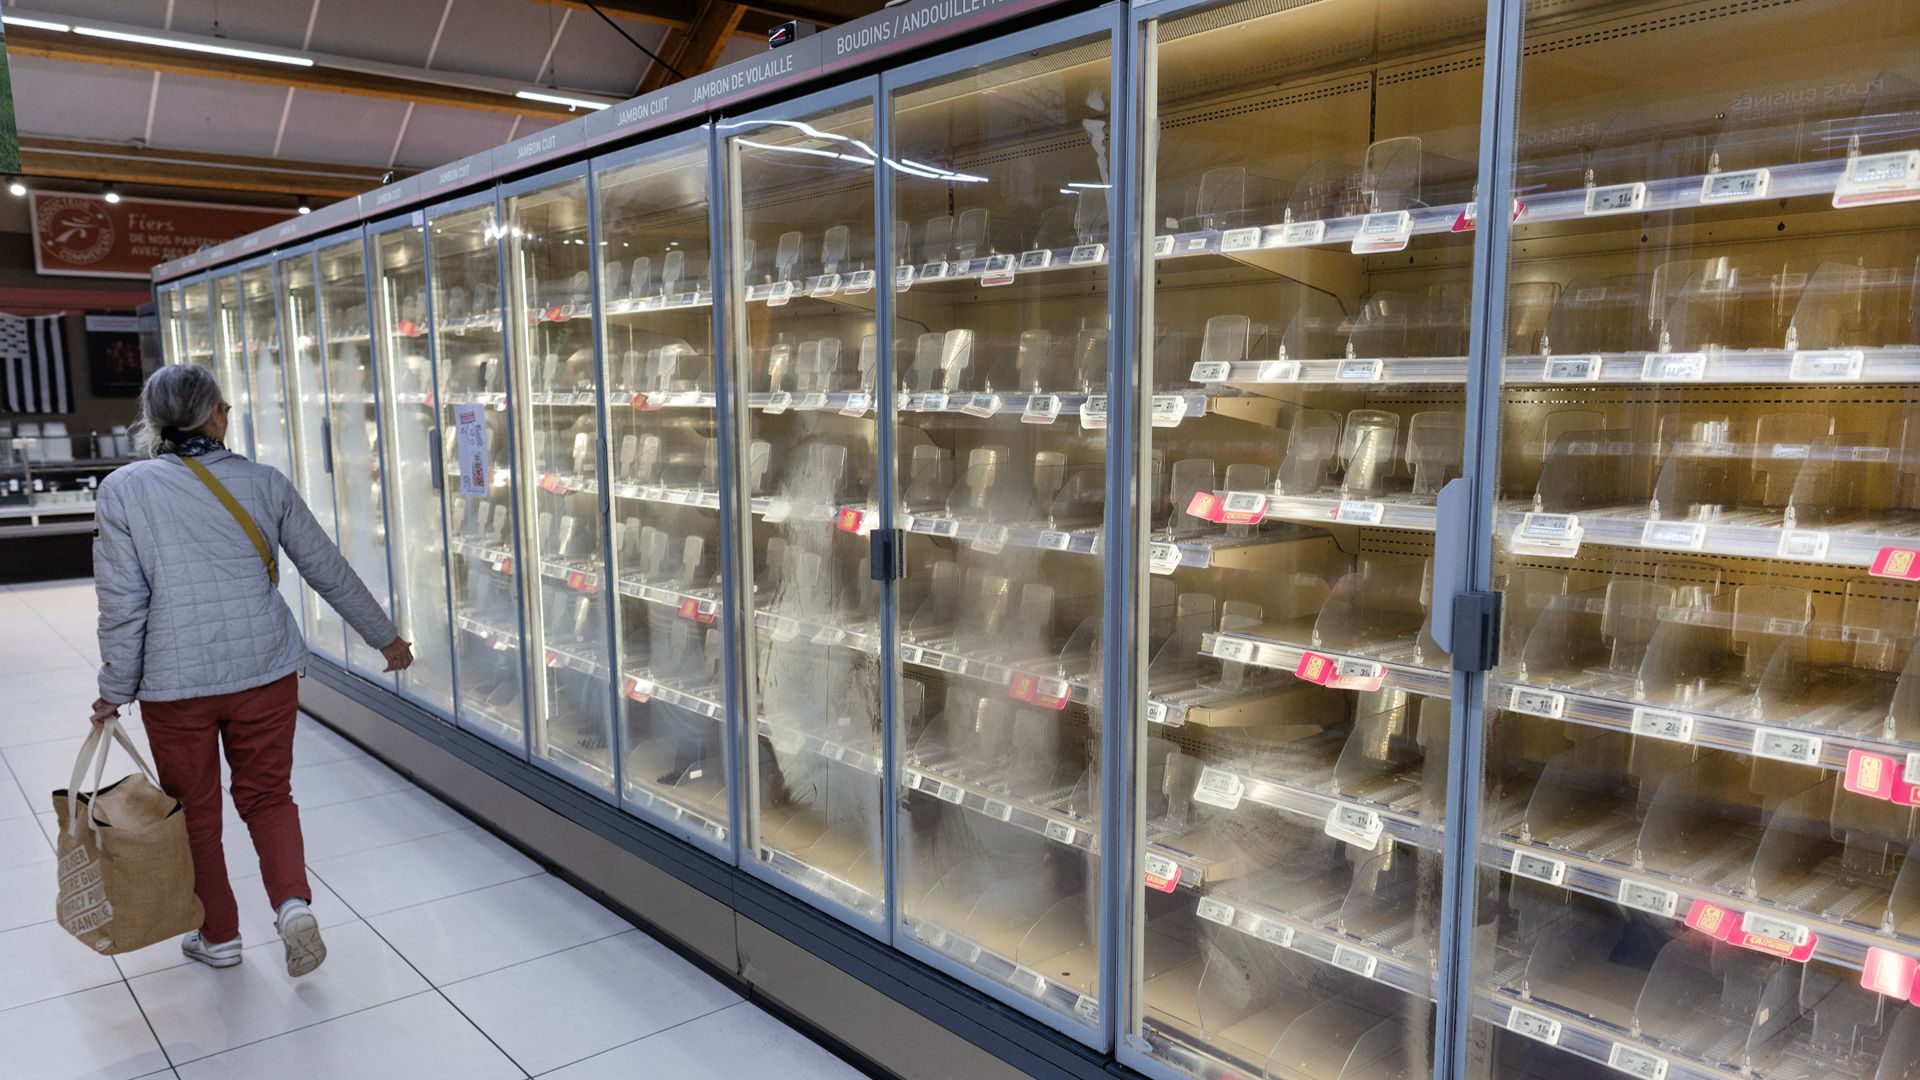
La cyberattaque a eu lieu dans la nuit du 11 au 12 octobre, lorsque des pirates auraient infiltré les contrôleurs de réfrigération connectés à Internet utilisés par les grandes chaînes de supermarchés françaises, notamment Carrefour, Intermarché, E.Leclerc, Monoprix et la Coopérative U. Plutôt que de voler des informations sur les clients ou de paralyser temporairement des sites web, les attaquants ont manipulé des équipements industriels pour causer des dommages physiques, en déclenchant à distance des cycles de dégivrage anormaux et en empêchant les systèmes de réfrigération de maintenir des températures sûres. Les procureurs français ont indiqué que les pirates avaient simultanément désactivé les mécanismes d'alerte destinés à avertir les opérateurs lorsque les températures dépassaient les seuils acceptables, permettant ainsi à la perturbation de se poursuivre sans déclencher les notifications de sécurité habituelles. Les réfrigérateurs et les congélateurs ont par la suite surchauffé, contraignant les détaillants à jeter de grandes quantités de viande, de produits laitiers, d'aliments surgelés et d'autres marchandises périssables. Les autorités ont signalé au moins 15 incendies liés aux équipements de réfrigération touchés, tandis que les détaillants ont estimé que les produits avariés et les infrastructures endommagées avaient entraîné des pertes s'élevant à plusieurs dizaines de millions d'euros. Cette attaque a également mis en évidence la vulnérabilité des infrastructures commerciales essentielles face à des cyberintrusions capables de perturber les opérations physiques, en particulier lorsque les systèmes de contrôle industriels restent accessibles via des connexions à distance mal sécurisées. Des incidents similaires liés à la réfrigération ont par la suite été signalés dans d'autres pays européens, bien que les autorités françaises n'aient pas établi que ces attaques distinctes aient été menées par les mêmes auteurs.
Je peux également vous dire que nous n'écartons aucune hypothèse et que nous prendrons toutes les mesures — y compris celles que nous ne divulguerons peut-être pas publiquement — que nous jugerons proportionnées et nécessaires pour dissuader toute nouvelle attaque.
Les enquêteurs français ont identifié Shahid Kaveh, une unité de cyberattaques qui opérerait sous les ordres du Commandement électronique et cybernétique du Corps des gardiens de la révolution islamique (CGRI), comme l'organisation responsable de ce sabotage. M. Barrot a publiquement attribué cette opération à l'establishment militaire iranien, déclarant : « Je peux confirmer que cette attaque a été menée par le Corps des gardiens de la révolution islamique (CGRI) de la République islamique d'Iran. » Selon une évaluation conjointe menée par l'Agence nationale de sécurité des systèmes d'information (ANSSI) et des services de renseignement nationaux et étrangers, les enquêteurs ont identifié des similitudes techniques avec des opérations antérieures attribuées à ce groupe, notamment une infrastructure Internet liée à l'Iran, des traces de code en persan et des méthodes associées à des attaques contre des systèmes de contrôle industriels. Cette unité, également connue sous le nom de CyberAveng3rs, a déjà été mise en cause dans des cyberopérations visant des infrastructures aux États-Unis et en Israël. La procureure de Paris, Laure Beccuau, a annoncé l'ouverture d'une enquête judiciaire sur des faits présumés de cybercriminalité organisée commis dans l'intérêt d'un gouvernement étranger, les autorités demandant des mandats d'arrêt internationaux à l'encontre de personnalités de haut rang associées à l'opération présumée. Cette enquête marque la première attribution publique par la France d'une campagne de cybersabotage de cette ampleur aux Gardiens de la Révolution islamique, bien que le motif stratégique précis derrière les attaques contre les installations frigorifiques fasse toujours l'objet d'une enquête.
L'Iran a catégoriquement rejeté les accusations de la France, niant que son gouvernement ou des unités cybernétiques affiliées à l'armée aient été impliquées dans le sabotage des systèmes de réfrigération des supermarchés. Dans un communiqué publié mardi 10 novembre, le ministère iranien des Affaires étrangères a qualifié ces allégations d'infondées et de motivées par des considérations politiques, accusant Paris de mener une campagne diplomatique hostile à l'encontre de Téhéran. Les responsables iraniens ont condamné ce qu'ils ont décrit comme une pratique française de longue date consistant à porter des accusations infondées contre la République islamique, tout en insistant sur le fait que leur pays n'avait aucune implication dans les cyberopérations signalées. Téhéran a également averti qu'il prendrait toutes les mesures qu'il jugerait nécessaires pour défendre ses intérêts nationaux et sa sécurité contre des actions étrangères illégales. Cette réaction fait suite à la décision de la France d'identifier publiquement les Gardiens de la Révolution comme responsables de ces attaques, ce qui a entraîné une confrontation diplomatique directe entre les deux gouvernements. Bien que les services de renseignement français affirment disposer de preuves techniques reliant ce sabotage à des cyberopérateurs iraniens, Téhéran continue de contester cette attribution. Aucune décision judiciaire indépendante n'a encore établi de responsabilité, ce qui laisse les versions contradictoires au cœur de ce conflit qui ne cesse de s'intensifier.
La France a néanmoins poursuivi sa riposte en convoquant officiellement l'ambassadeur d'Iran le 10 novembre afin de lui adresser une protestation diplomatique concernant le sabotage présumé. Le ministre des Affaires étrangères, Jean-Noël Barrot, a confirmé que Paris chercherait à obtenir de nouvelles sanctions de l'Union européenne visant des personnes et des organisations iraniennes soupçonnées d'avoir participé à l'opération, tout en avertissant que d'autres contre-mesures restaient à l'étude. S'adressant à Franceinfo, M. Barrot a déclaré : « Je peux également vous dire que nous n'excluons rien et que nous prendrons toutes les mesures — y compris celles que nous ne divulguerons peut-être pas publiquement — que nous jugerons proportionnées et nécessaires pour dissuader toute nouvelle attaque. » Ses propos laissent entendre que la France pourrait envisager des ripostes allant au-delà des pressions diplomatiques et économiques conventionnelles, bien que les responsables n'aient annoncé aucune opération de cyber-riposte. Les parquets français ont également ouvert une enquête sur des personnalités de haut rang associées à la cellule de piratage iranienne présumée, et des mandats d'arrêt internationaux auraient été demandés. Ce bras de fer a exacerbé les inquiétudes en Europe quant à la vulnérabilité des infrastructures civiles face aux cyberopérations étrangères, d'autant plus que les systèmes numériques contrôlent de plus en plus les services essentiels. Paris affirme que sa réponse vise à dissuader de nouvelles attaques tout en faisant répondre les responsables devant la justice, en vertu du droit international et national.
Je peux confirmer que cette attaque a été menée par le Corps des gardiens de la révolution islamique (CGRI) de la République islamique d'Iran.
Ce bras de fer entre la France et l'Iran intervient dans un contexte de pression internationale accrue sur Téhéran, le Canada ayant annoncé une nouvelle série de sanctions et Washington n'excluant pas la possibilité d'une action militaire supplémentaire. Le 10 novembre, la ministre canadienne des Affaires étrangères, Anita Anand, a confirmé la réimposition de sanctions à l'encontre de 11 entités iraniennes liées à des activités de prolifération nucléaire, au développement de missiles balistiques et aux réseaux de financement associés. Ces mesures, annoncées lors de la réunion des ministres des Affaires étrangères du G7 à Paris, étaient distinctes des sanctions proposées par la France concernant les cyberattaques et faisaient suite à des inquiétudes quant à la coopération de l'Iran avec les inspecteurs nucléaires internationaux. « La position du Canada est sans équivoque : l'Iran ne doit en aucun cas être autorisé à se doter de l'arme nucléaire. Nous continuerons à travailler avec nos partenaires du G7 et l'ensemble de la communauté internationale en vue d'un accord global, vérifiable et durable qui traite du programme nucléaire iranien et renforce la sécurité régionale et internationale », a déclaré Mme Anand. Par ailleurs, Donald Trump a indiqué le 9 novembre que les États-Unis ne se précipitaient pas pour reprendre les frappes militaires contre l'Iran, à la suite des appels diplomatiques lancés par le Qatar et l'Arabie saoudite en faveur d'une résolution pacifique. Il a toutefois affirmé que les forces américaines restaient prêtes à intervenir si nécessaire, déclarant à Reuters : « Nous verrons comment la situation évolue. Je suis prêt. » Le blocus naval de Washington dans le détroit d'Ormuz reste également en place, soulignant la pression militaire et économique continue exercée sur Téhéran. Ensemble, les allégations de cyberattaques formulées par la France, le renouvellement des sanctions par le Canada et la posture militaire américaine illustrent les multiples défis auxquels l'Iran est confronté alors que les tensions avec les gouvernements occidentaux ne cessent de s'aggraver.
Créé par des humains, assisté par IA.
Partagez cette publication

Articles populaires
-
20 insultes d’autrefois qui semblent étrangement polies aujourd’hui
-
20 millionnaires de l’histoire qui ont fait fortune par leurs propres moyens en partant de presque rien
-
Québec 2026: Tour d’horizon des promesses électorales du Parti Québécois
-
Une femme achète des smoothies et des plats chauds chez Erewhon, à Los Angeles. Les employés l’accusent ensuite de vol: «Elle a dépensé 200$»