
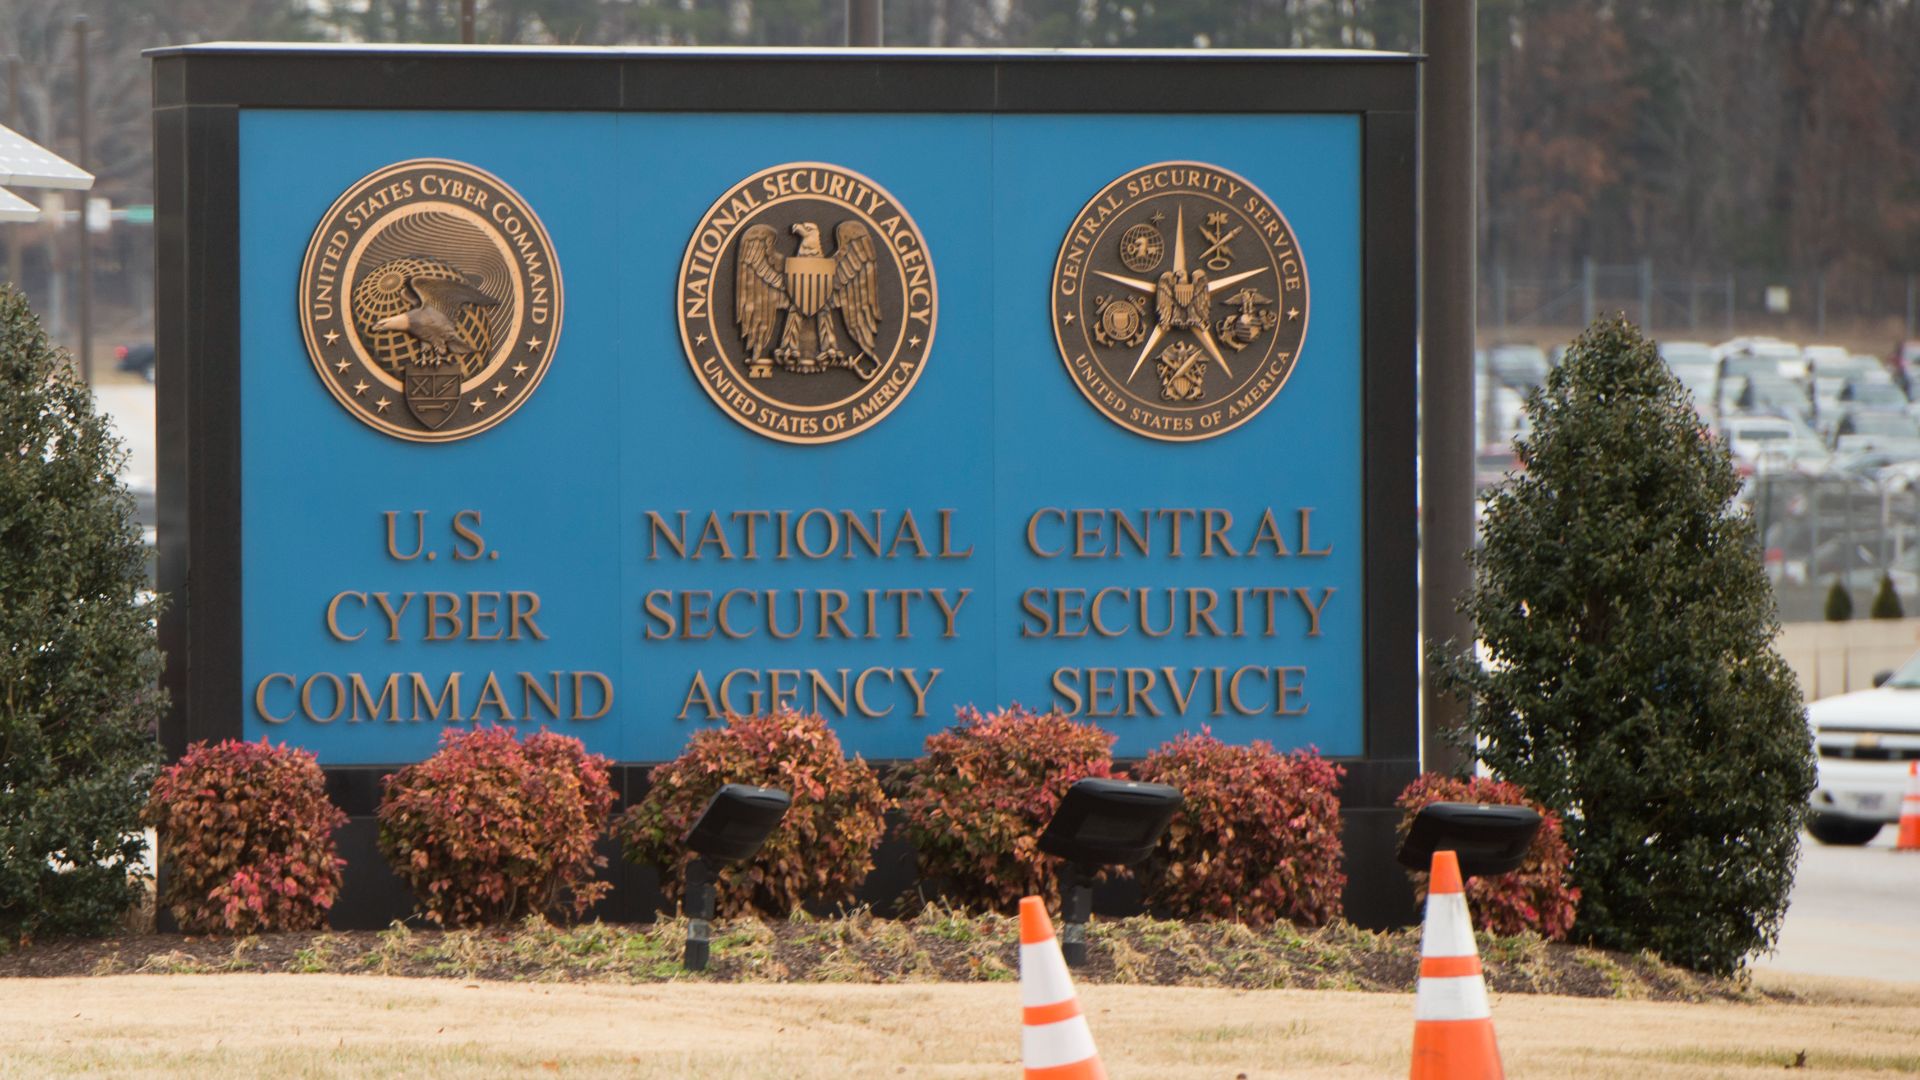
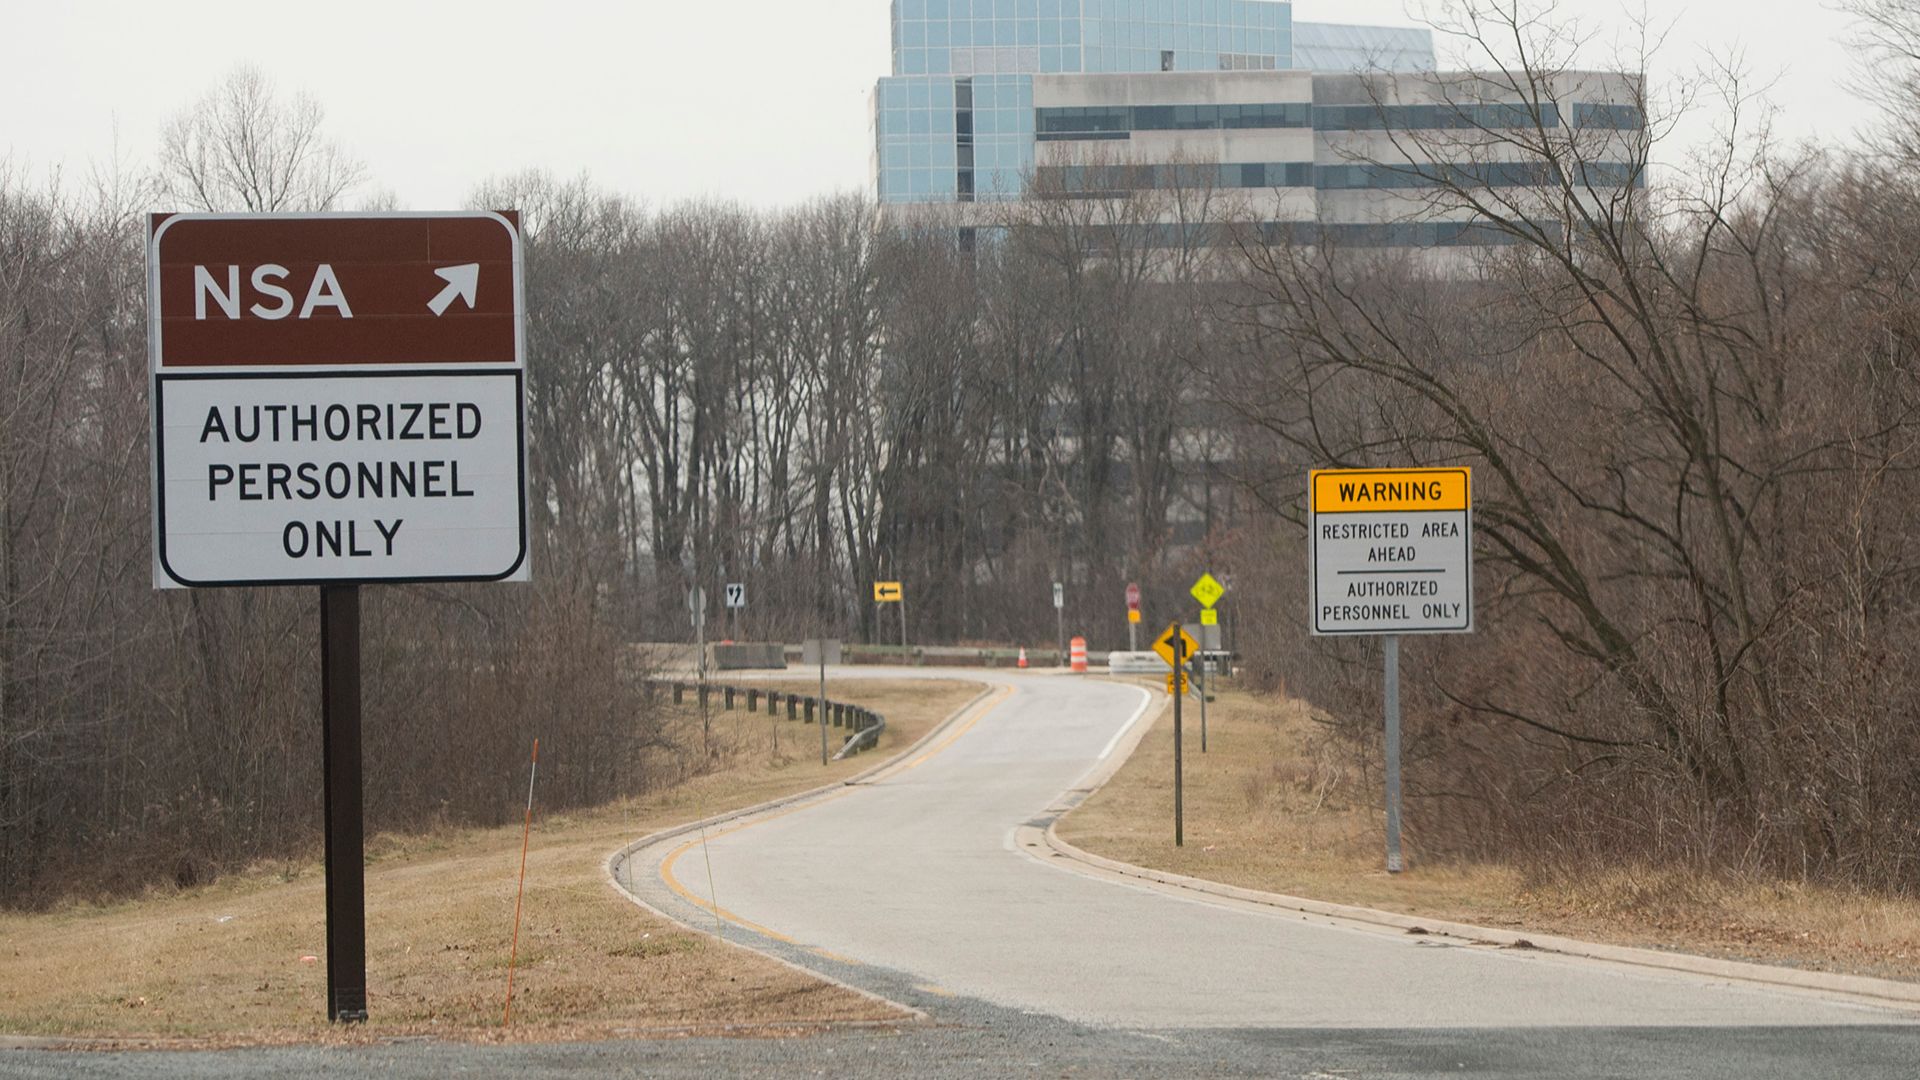
Un réseau de communication hautement confidentiel de l'Agence nationale de sécurité (NSA) a subi une panne majeure mardi 17 novembre, déclenchant une alerte interne de mobilisation du personnel de « niveau jaune » et perturbant les opérations de l'une des agences de renseignement les plus sensibles des États-Unis, quelques jours seulement après que des défaillances techniques généralisées ont affecté le système aérien national, les grandes banques et les services de Microsoft. Selon CNN, six personnes proches du dossier ont confirmé que le «NSA Net», le réseau interne utilisé par le personnel de l'agence pour échanger des informations classifiées, avait connu de graves problèmes, obligeant les responsables à réorganiser les horaires d'arrivée des employés au siège de l'agence à Fort Meade, dans le Maryland. Le New York Times a par la suite rapporté qu'un enregistrement téléphonique d'un employé avait qualifié cette perturbation de «Code Jaune», le deuxième niveau d'alerte le plus élevé d'un système à trois niveaux. Cet incident a soulevé des questions quant à la fiabilité des infrastructures de communication gouvernementales critiques à un moment particulièrement sensible, alors que Donald Trump effectuait une tournée en Asie pour des réunions diplomatiques de haut niveau. Bien que les responsables fédéraux aient souligné qu'il n'y avait aucune preuve d'une cyberattaque, cette panne s'est ajoutée à une succession inhabituelle de perturbations technologiques affectant des institutions américaines essentielles en moins d'une semaine.
Les conséquences de la panne de la NSA ont dépassé le simple cadre d'une perte temporaire d'accès au réseau, affectant les horaires des employés chargés de traiter certaines des informations les plus sensibles du gouvernement américain. Selon le New York Times, un message téléphonique diffusé aux employés demandait au personnel non essentiel de Fort Meade de retarder son arrivée jusqu'en fin de journée, tandis que le personnel d'urgence devait poursuivre ses missions habituelles. Le message indiquait : « Le personnel non d'urgence doit commencer à arriver de manière échelonnée au plus tôt à midi. » Il précisait également : « Le personnel d'urgence doit se présenter au travail comme prévu. » Une personne proche du dossier a déclaré au journal que le réseau de la NSA connaissait des problèmes d'instabilité depuis plusieurs semaines, ce qui frustrait déjà les employés avant cette dernière panne. Par ailleurs, des sources citées par CBS News ont décrit une procédure de prise de service modifiée sous le nom de « Code Gris », indiquant que différents comptes rendaient compte de ces dispositions en matière d'effectifs en utilisant une terminologie différente. L'agence aurait adopté des horaires d'arrivée échelonnés pour éviter que des milliers d'employés ne tentent d'accéder simultanément au réseau défaillant, tandis qu'une partie du travail était redirigée vers d'autres sites de la NSA. Recorded Future News a également rapporté que le système fonctionnait de manière intermittente plutôt que d'être totalement inaccessible, ce qui suggère que la gravité de la perturbation pouvait varier selon les services de l'agence.
Nous ne disposons d'aucun élément indiquant qu'il s'agissait d'une cyberattaque.
Malgré cette perturbation opérationnelle, les responsables américains ont tenu à rassurer le public en affirmant que les fonctions de sécurité nationale les plus importantes de la communauté du renseignement restaient protégées. Un responsable gouvernemental a déclaré à CBS News que l'agence avait connu une « dégradation temporaire lors d'une maintenance de routine programmée », tout en affirmant que les capacités essentielles restaient opérationnelles. Ce responsable a également expliqué que l'infrastructure de la NSA comprenait plusieurs niveaux de redondance destinés à préserver les activités critiques lorsque des systèmes individuels rencontraient des problèmes. Deux sources proches du dossier ont attribué cette panne à l'installation de correctifs logiciels de routine, bien que les circonstances précises n'aient pas été établies de manière concluante. CNN a rapporté par ailleurs qu'un responsable américain en poste et un ancien responsable estimaient que cet incident n'empêcherait pas les renseignements urgents de parvenir à Donald Trump à bord d'Air Force One, en invoquant les réseaux de secours sécurisés dont dispose le gouvernement. La porte-parole de la Maison Blanche, Lauren Bis, a également écarté les craintes selon lesquelles cette perturbation refléterait une urgence plus large en matière de sécurité nationale. S'exprimant sur Newsmax, elle a déclaré : « Nous ne voyons aucune preuve qu'il s'agisse d'une cyberattaque », avant d'ajouter : « Il n'y a pas de crise, ni rien de ce genre, dont les Américains devraient s'inquiéter. » Néanmoins, les mesures prises par l'agence en matière d'effectifs et l'enquête en cours ont mis en évidence la différence entre le maintien des capacités de renseignement d'urgence et la garantie du fonctionnement normal de ses systèmes de communication internes.
Alors que la perturbation du réseau classifié de la NSA était révélée, de hauts responsables de l'administration Trump ont continué à tenter de rassurer les Américains en affirmant que la récente succession de défaillances technologiques n'indiquait pas l'imminence d'une urgence nationale. S'adressant à Fox News dans une interview diffusée le 16 novembre, le vice-président JD Vance a répondu aux inquiétudes croissantes suscitées par la panne de Microsoft et la paralysie nationale de la FAA, expliquant que certaines personnes s'étaient demandé s'il fallait commencer à constituer des réserves de secours ou se préparer à une crise de plus grande ampleur. « Nous ne voyons pas de crise se profiler. Mais il faut être prêt à tout », a déclaré Vance. Lorsqu'on lui a demandé si les Américains devaient envisager de construire des bunkers ou de stocker de la nourriture et de l'eau, il a répondu : « Ma réponse à cela est non. » Vance a décrit les préparatifs militaires en vue de perturbations prolongées comme une planification d'urgence ordinaire plutôt que comme la preuve d'une menace imminente, soulignant que les agences gouvernementales devaient rester prêtes à faire face à des situations d'urgence même lorsqu'aucune n'était prévue. Ses commentaires ont précédé la divulgation publique de la panne de la NSA, ce qui signifie qu'ils ne constituaient pas une évaluation directe de cet incident. Néanmoins, ils illustraient les efforts plus larges de l'administration pour décourager les spéculations sur une attaque coordonnée, tout en reconnaissant que des systèmes américains importants avaient subi des perturbations significatives.
Le secrétaire à la Sécurité intérieure, Markwayne Mullin, a donné des assurances tout aussi catégoriques alors que les agences fédérales examinaient ces pannes, insistant sur le fait que les enquêteurs n'avaient trouvé aucune preuve reliant ces incidents à une cyberattaque coordonnée. Lors d'une interview accordée à Fox News le 16 novembre, M. Mullin a déclaré : « Je peux vous affirmer avec une certitude de 98 % que nous ne constatons pas de cyberattaque ; personne ne revendique la responsabilité de cet incident ; nous ne détectons pas de trafic correspondant ; nous ne voyons pas de traces d'entrée, ni de traces de sortie — et donc rien n'indique qu'il y ait un lien. » Il a ensuite déclaré à CNBC le 17 novembre : « Je peux vous affirmer avec une certitude absolue que nous ne sommes pas la cible d'une attaque. Aucune cybermenace ne s'est concrétisée. Le territoire national est parfaitement sécurisé. » Ces déclarations rassurantes faisaient suite à plusieurs incidents perturbateurs touchant des systèmes sans lien entre eux. Microsoft a connu une interruption majeure de service à partir du 12 novembre, affectant Outlook, Teams et d'autres applications Microsoft 365 après qu'un défaut logiciel eut contribué à surcharger l'infrastructure. Le lendemain, une panne de télécommunications a contraint l'Administration fédérale de l'aviation (FAA) à suspendre les décollages dans tout le pays pendant environ quatre heures et 45 minutes, après qu'un trafic réseau excessif eut déstabilisé des équipements vieillissants. Le 16 novembre, des milliers de clients de banques ont signalé des difficultés à accéder aux services ou à effectuer des transactions après que JPMorgan Chase eut rencontré un bug logiciel qui a retardé des paiements impliquant d'autres institutions financières. Chase a déclaré que l'incident n'était pas lié à la cybersécurité, tandis que certaines banques signalant des difficultés chez leurs clients ont affirmé que leurs propres systèmes fonctionnaient normalement.
Le problème, c'est que nous avons affaire à une technologie vieille de 50 ans. Elle fonctionne la plupart du temps.
Bien que les enquêteurs n'aient pas établi de lien entre ces pannes, leur concentration en l'espace de quelques jours a ravivé les interrogations quant à la résilience de l'infrastructure technologique américaine, de plus en plus interconnectée. Ces incidents ont touché différents secteurs et leurs causes signalées étaient diverses, mais chacun a démontré comment un problème logiciel localisé, un dysfonctionnement du réseau ou une défaillance matérielle peut avoir des répercussions bien au-delà du système d'où il provient. Chez Microsoft, un défaut logiciel jusque-là non détecté a contribué à une cascade de problèmes de service, tandis que le réseau de télécommunications vieillissant de la FAA est devenu instable après avoir reçu un nombre excessif de tentatives de connexion. La perturbation chez JPMorgan a montré comment des retards au sein d'un établissement financier pouvaient affecter les transactions impliquant des clients d'autres banques, sans pour autant indiquer des défaillances distinctes au sein de ces dernières. À la NSA, les enquêteurs examinaient un éventuel problème lié à la maintenance affectant un réseau de communications classifié, bien que sa cause précise reste incertaine. M. Mullin a attribué cette vulnérabilité plus générale au fait que les organisations intègrent des technologies plus récentes dans des systèmes informatiques vieillissants, tandis que M. Vance a reconnu la difficulté de maintenir une infrastructure obsolète. « Le problème, c'est que nous avons affaire à une technologie vieille de 50 ans. Elle fonctionne la plupart du temps », a déclaré le vice-président. Le secrétaire aux Transports, Sean Duffy, a entre-temps demandé 50 milliards de dollars supplémentaires pour rénover les systèmes de contrôle du trafic aérien, bien que le Congrès ait déjà approuvé 12,5 milliards de dollars pour leur modernisation. La question qui reste en suspens n'est pas de savoir si ces incidents constituent une attaque coordonnée – pour laquelle aucune preuve publique n'a été apportée –, mais si les mesures de sécurité existantes, les procédures de maintenance et les efforts de modernisation sont suffisants pour empêcher des défaillances aussi perturbatrices à l'avenir.
Créé par des humains, assisté par IA.
Partagez cette publication


Articles populaires
-
Mort de Hayden Panettiere: La présence de Narcan, de médicaments et de son ex-petit ami soulève des questions
-
20 découvertes historiques étranges qui n’ont fait qu’épaissir le mystère
-
20 insultes d’autrefois qui semblent étrangement polies aujourd’hui
-
La nouvelle attachée de presse de Trump ne serait en fait pas avocate et aurait plutôt échoué l’examen du barreau